Struttura HLS nell'ambito di ISO-IEC 42001
MD, AI and Cybersecurity
Introduzione
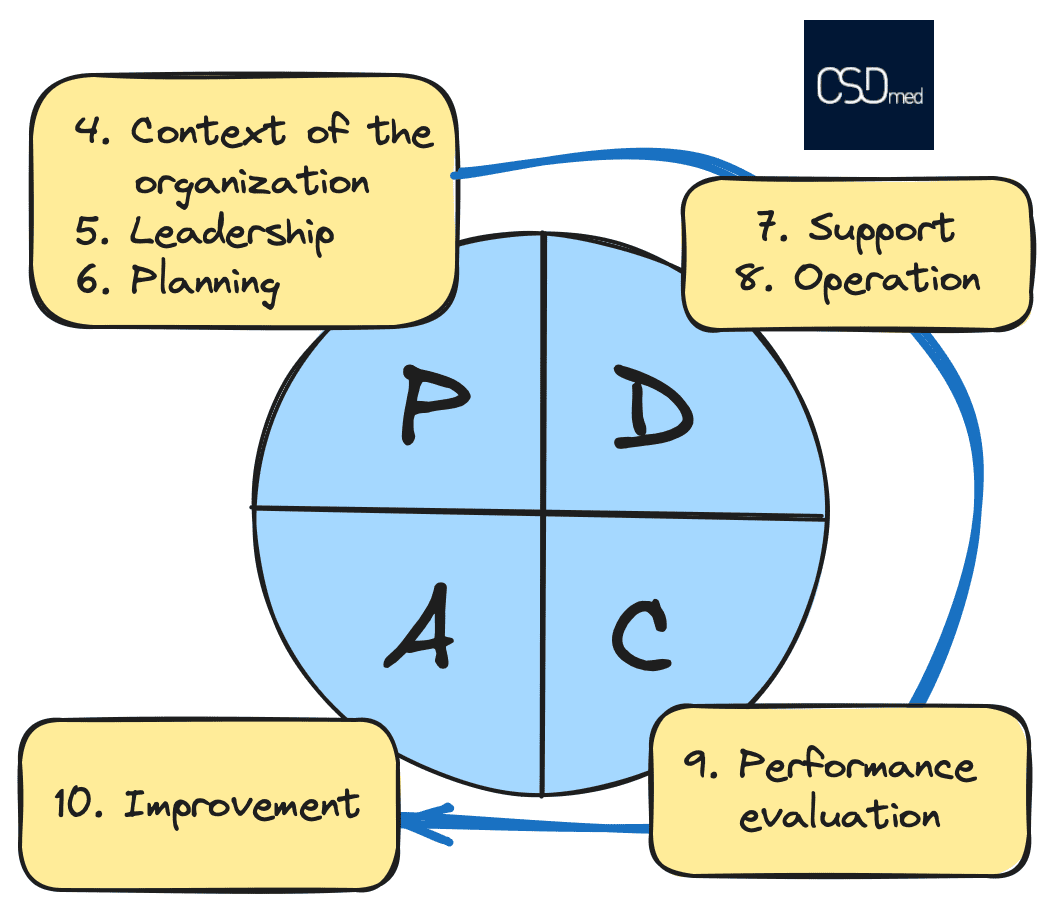
La Struttura di Alto Livello (HLS) è stata introdotta dall'Organizzazione internazionale per la standardizzazione (ISO) per dare agli standard dei sistemi di gestione una struttura uniforme e contenuti di base simili. I capitoli da 4 a 10 possono essere raccolti in un modello Plan-Do-Check-Act (PDCA). L'obiettivo è migliorare l'allineamento dei diversi standard ISO attraverso una struttura inter-standard.
Attualmente la ISO 13485 non rientra nell'HLS, ma i cambiamenti sono in arrivo... La ISO-IEC 42001 e la ISO 27001 seguono la struttura HLS.
La struttura HLS si basa sull'Allegato SL/Appendice 2 delle Direttive ISO/IEC, Parte 1 - Supplemento ISO consolidato - Procedure specifiche ISO. https://www.iso.org/committee/54996.html?t=-Duqtv8H-DoUiDQTNCpLN0UhREpjaZ130Orwm4_WLY97n2yln9bslL_OpNRJZCit&view=documents#section-isodocuments-top.
Struttura di alto livello e ciclo PDCA
La struttura HLS si basa su 10 capitoli:
- Ambito di applicazione
- Riferimenti normativi
- Termini e definizioni
- Contesto dell'organizzazione
- leadership
- Pianificazione
- Supporto
- Operazioni
- Valutazione delle prestazioni
- Miglioramento
I primi 3 sono generali e privi di requisiti.
I 7 capitoli successivi si basano sul ciclo PDCA (Plan-Do-Check-Act) e sono assegnati alle diverse fasi PDCA:
- Pianificare: Capitoli 4, 5 e 6
- Fare: Capitoli 7 e 8
- Controllare: Capitolo 9
- Agisci: Capitolo 10
Esempi di norme che già seguono la struttura HLS
- ISO-IEC 27001: Sicurezza delle informazioni, cybersecurity e protezione della privacy; HLS dal rilascio 2013.
- ISO 9001: Sistemi di gestione della qualità; HLS dal 2015.
- ISO 14001: Gestione dell'ambiente; HLS dal 2015.
- ISO-IEC 17025: Requisiti generali per la competenza dei laboratori di prova e taratura; HLS dalla versione 2017.
- ISO 45001: Sistemi di gestione della salute e della sicurezza sul lavoro; HLS dalla prima versione (2018).
- ISO-IEC 42001: Tecnologia dell'informazione - Intelligenza artificiale - Sistema di gestione; HLS dalla prima versione (2023).
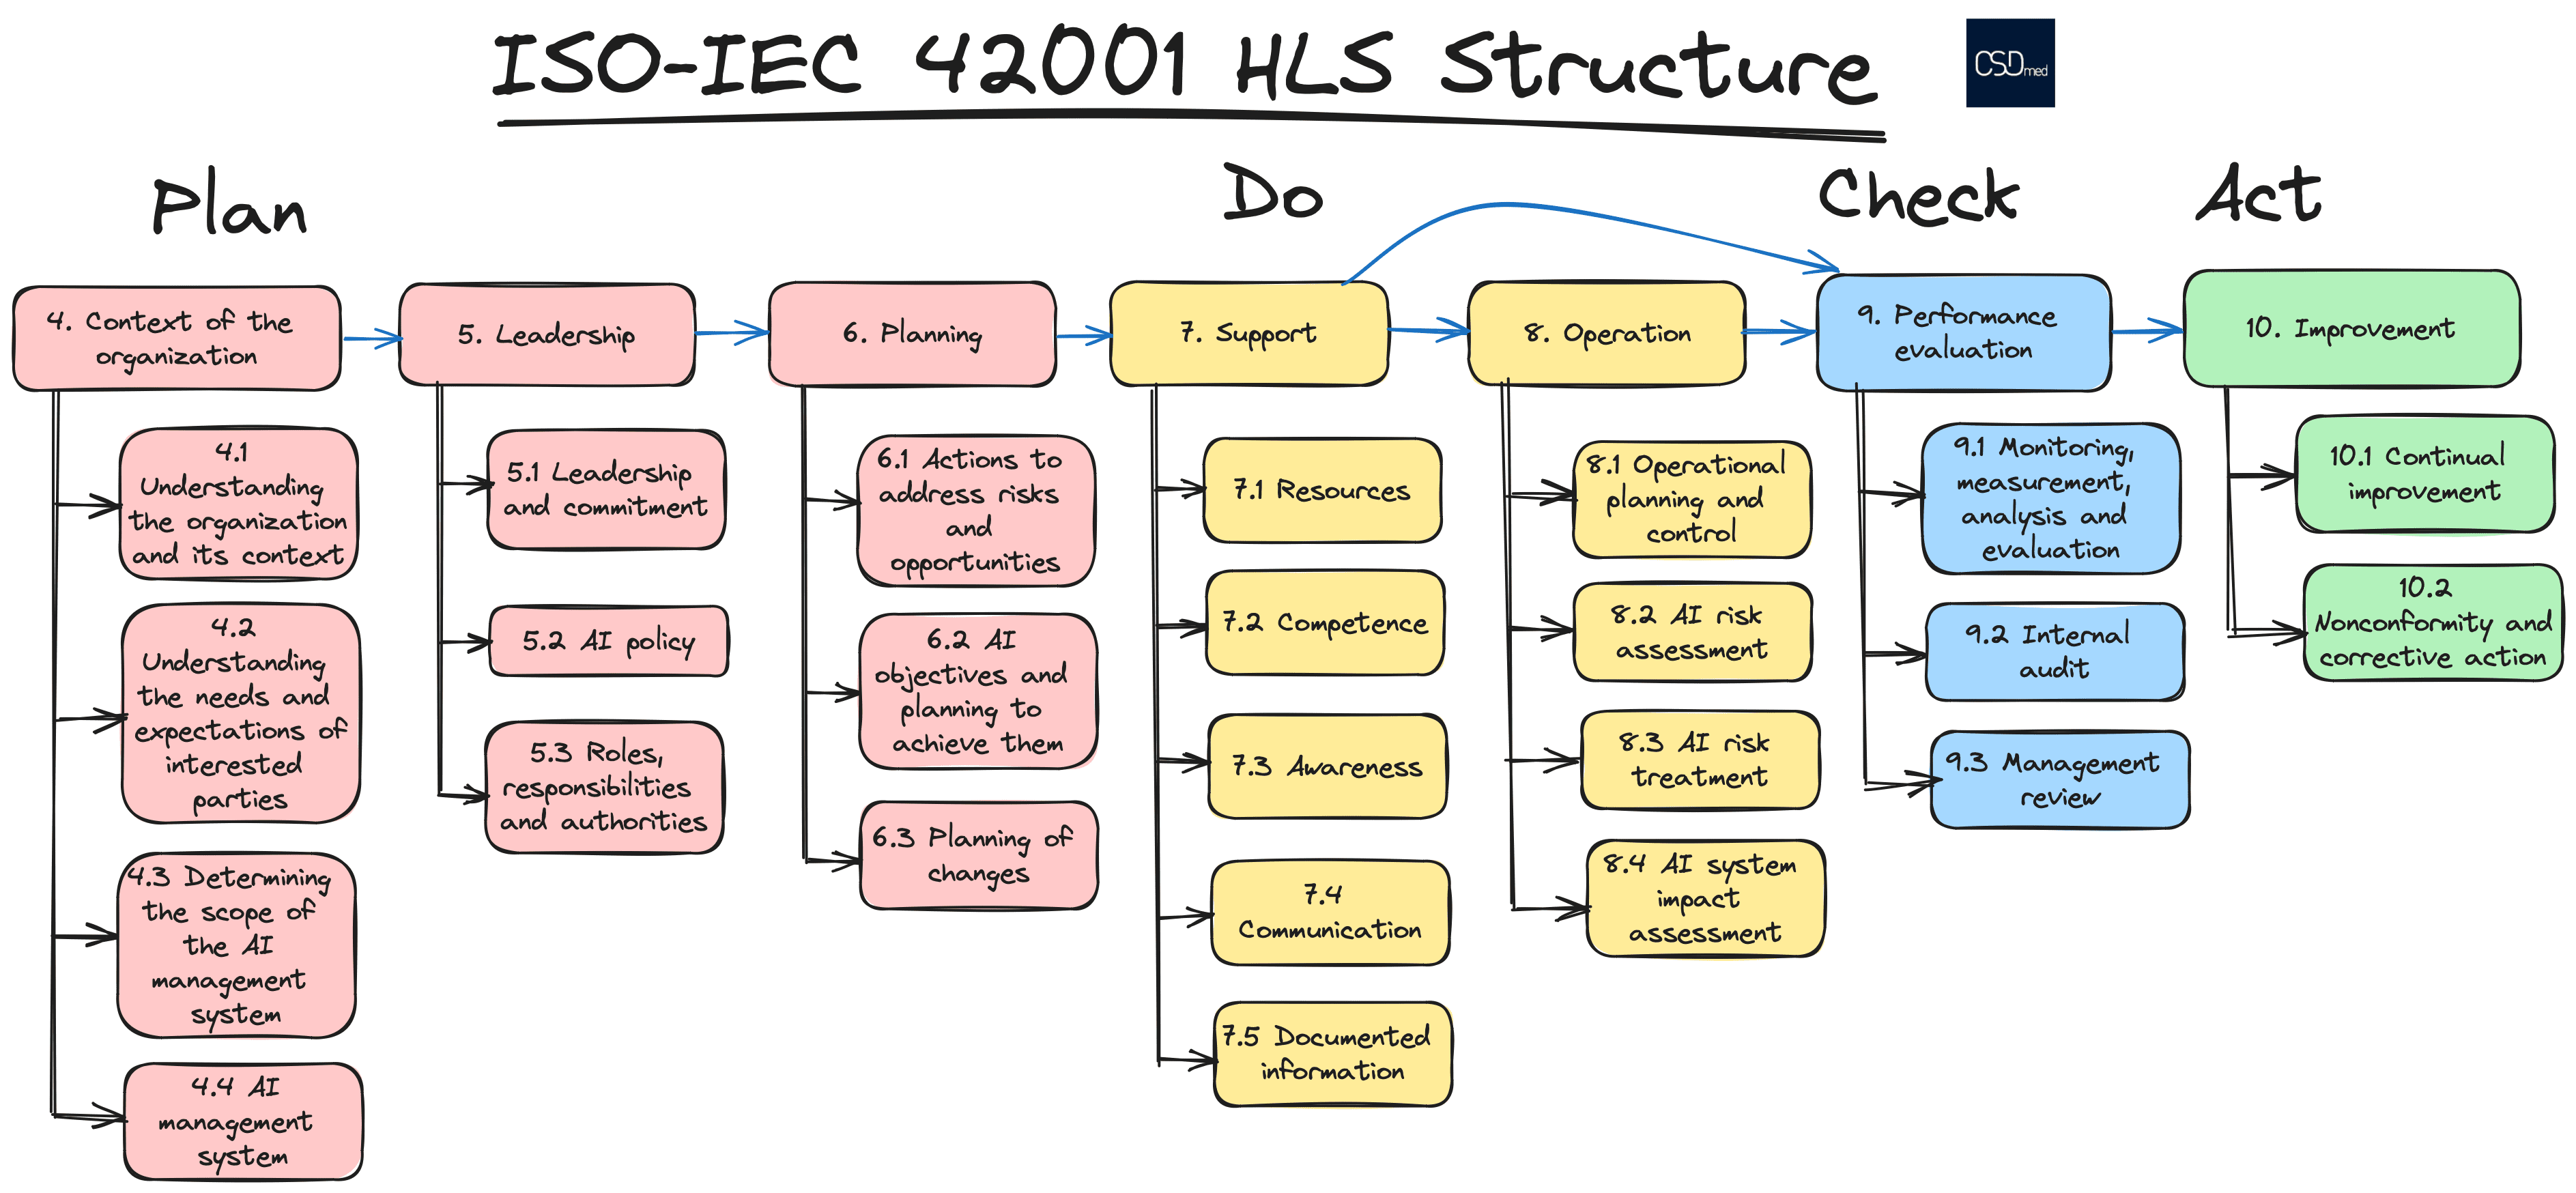
Di seguito è riportato un esempio di struttura HLS per la norma ISO-IEC 42001:
Vantaggi della struttura HLS
Gli obiettivi della struttura HLS sono:
- Fornire un insieme comune di requisiti che siano coerenti con ogni standard.
- Consentire una più facile lettura dei requisiti strutturandoli secondo il principio del miglioramento continuo (PDCA).
- Migliorare le prestazioni comprendendo il contesto generale dell'organizzazione e le aspettative delle parti interessate.
- Enfasi sulla gestione dei rischi e delle opportunità,
- Gestire i cambiamenti in ambienti sempre più complessi.
Descrizione di alto livello dei capitoli all'interno della struttura HLS
Capitolo 1 - Ambito (scopo generale, fuori dal PDCA)
Questo capitolo definisce l'ambito di applicazione, cioè definisce quali sono gli obiettivi della norma e chi sono i destinatari di questa norma.
Ad esempio, nella norma ISO-IEC 42001, lo standard specifica i requisiti e fornisce una guida per stabilire, implementare, mantenere e migliorare continuamente un sistema di gestione dell'IA (intelligenza artificiale) nel contesto di un'organizzazione. È applicabile a qualsiasi organizzazione, indipendentemente dalle dimensioni, dal tipo e dalla natura, che fornisca o utilizzi prodotti o servizi che utilizzano sistemi di IA.
Capitolo 2 - Riferimenti normativi (scopo generale, fuori dal PDCA)
Questo capitolo contiene l'elenco delle norme, datate, necessarie per l'implementazione dello standard in questione.
Ad esempio, la norma ISO-IEC 42001 fa riferimento a "ISO/IEC 22989:2022, Information technology - Artificial intelligence - Artificial intelligence concepts and terminology" per i principi e il vocabolario utilizzati nella norma.
Capitolo 3 - Termini e definizioni (scopo generale, fuori dal PDCA)
Questo capitolo elenca le definizioni utili per la comprensione e l'applicazione della norma, includendo termini comuni di base (ad esempio, organizzazione, parte interessata, top management, non conformità, ecc.
Ad esempio, la ISO-IEC 42001 elenca termini come sicurezza delle informazioni, valutazione dell'impatto del sistema di IA, qualità dei dati o dichiarazione di applicabilità, ecc. E molti altri nella ISO/IEC 22989.
Capitolo 4 - Contesto dell'organizzazione
Questo capitolo riguarda la pianificazione nell'ambito del PDCA. Definirà che cos'è un'organizzazione rispetto alla norma, in quale contesto si evolve questa organizzazione ed elencherà le parti interessate ( contesto legale, norme applicabili, fornitori, clienti, ecc.).
L'obiettivo è ottenere una visione di alto livello del contesto che aiuti a definire il campo di applicazione del sistema di gestione.
Ad esempio, la ISO-IEC 42001 elenca i diversi ruoli che un'organizzazione può avere in relazione al sistema di IA (ad esempio, fornitori di IA, produttori di IA, clienti di IA, partner di IA, soggetti di IA, autorità competenti, ecc.).
L'ISO-IEC 42001 elencherà anche le considerazioni relative ai contesti esterni e interni, quali: requisiti legali applicabili, politiche, linee guida e decisioni delle autorità di regolamentazione che hanno un impatto sull'interpretazione, sugli incentivi o sulle conseguenze associate allo scopo previsto e all'uso dei sistemi di IA, cultura, tradizioni, valori, norme ed etica rispetto allo sviluppo e all'uso dell'IA, panorama competitivo e tendenze per i nuovi prodotti e servizi che utilizzano sistemi di IA, scopo previsto del sistema di IA, ecc.
La ISO-IEC 42001 si concentrerà poi sulla comprensione delle esigenze e delle aspettative delle parti interessate, per chiedere infine all'organizzazione di determinare l'ambito del sistema di gestione dell'IA.
Capitolo 5 - Leadership
Questo capitolo è legato alla pianificazione nell'ambito del PDCA. Definirà le nozioni di leadership, intorno all'impegno per il raggiungimento degli obiettivi, agli obiettivi stessi e alla gestione delle risorse per raggiungere gli obiettivi. L'impegno sarà comunicato e registrato attraverso la politica dell'organizzazione.
Questo capitolo sottolinea il ruolo della leadership e il suo impegno. La direzione definisce la politica e assicura la disponibilità e la qualità delle risorse. La leadership promuove il sistema di gestione e ne assicura la corretta implementazione all'interno dell'organizzazione.
Ad esempio, la norma ISO-IEC 42001 tratta di:
- Leadership e impegno,
- Politica di AI e
- Ruoli, responsabilità e autorità.
Capitolo 6 - Pianificazione
Questo capitolo è legato (ovviamente) alla pianificazione nell'ambito del PDCA. Definirà le nozioni di obiettivo, caratterizzerà i rischi e le opportunità e le azioni da implementare per raggiungere gli obiettivi.
L'organizzazione pianifica gli obiettivi e anche le azioni attuate per ridurre i rischi e le opportunità. La pianificazione richiede la definizione di ciò che deve essere fatto, delle risorse per raggiungere gli obiettivi, delle responsabilità, delle scadenze e dei criteri di valutazione dell'efficacia.
Ad esempio, la norma ISO-IEC 42001 tratta di:
- Azioni per affrontare rischi e opportunità,
- Obiettivi di AI e pianificazione per raggiungerli,
- Pianificazione dei cambiamenti.
Capitolo 7 - Supporto
Questo capitolo è legato al fare (implementazione) all'interno del PDCA. Definirà le nozioni di Competenza (conoscenza e know-how), Comunicazione (interna ed esterna) e Informazioni documentate (registrate, controllate e mantenute).
Le risorse sono descritte nel capitolo 5 e possono essere molto varie. Nel caso delle risorse umane, le competenze devono essere definite e dimostrate. L'articolo sottolinea la consapevolezza e il coinvolgimento dei dipendenti.
Ad esempio, la ISO-IEC 42001 tratterà:
- Risorse
- Competenza (determinare la competenza necessaria, assicurarsi che queste persone siano competenti sulla base di un'istruzione, una formazione o un'esperienza adeguata e, se del caso, intraprendere azioni per acquisire le competenze necessarie)
- Consapevolezza (politica sull'IA, conseguenze della mancata conformità ai requisiti del sistema di gestione dell'IA, ecc.)
- Comunicazione (cosa, quando, con chi e come comunicare)
- Informazioni documentate
Capitolo 8 - Funzionamento
Questo capitolo è relativo al fare (implementazione) nell'ambito del PDCA. Definisce le nozioni di Processo (input per produrre output) e di Criteri.
Le attività dell'organizzazione sono suddivise in processi (interni ed esterni) sui quali vengono applicati i criteri. Questo capitolo elenca i numerosi requisiti sul funzionamento dell'organizzazione ed è profondamente legato all'argomento dello standard.
Ad esempio, la ISO-IEC 42001 sviluppa requisiti relativi all'IA, alla valutazione e al trattamento del rischio di IA e alla valutazione dell'impatto dell'IA.
Capitolo 9 - Valutazione delle prestazioni
Questo capitolo è legato alla verifica (valutazione) nell'ambito del PDCA. Definisce le nozioni di riesame della direzione e di audit interno.
Le attività di monitoraggio, misurazione, analisi e valutazione (cosa, quando, come) sono definite dall'organizzazione. Gli audit interni sono pianificati ed eseguiti per valutare l'efficienza del sistema di gestione. Le riunioni di gestione consentono alla direzione di riesaminare il sistema di gestione, concentrandosi sui problemi dell'organizzazione, sulle prestazioni, sulle azioni, ecc.
Ad esempio, la ISO-IEC 42001 tratta di:
- Monitoraggio, misurazione, analisi e valutazione (cosa deve essere monitorato, quando monitorare e quando valutare i risultati),
- Audit interno (pianificazione ed esecuzione degli audit),
- Riesame della direzione.
Capitolo 10 - Miglioramento
Questo capitolo riguarda l'azione (miglioramento) all'interno del PDCA. Definisce i concetti di non conformità, azione correttiva e miglioramento continuo.
L'organizzazione deve controllare, correggere e gestire le conseguenze delle non conformità. L'organizzazione deve intraprendere azioni correttive per evitare che la non conformità si ripeta. L'organizzazione deve impegnarsi nel miglioramento continuo.
Ad esempio, la norma ISO-IEC 42001 tratta di:
- Miglioramento continuo,
- Non conformità e azioni correttive (reagire, valutare, attuare le azioni necessarie, riesaminare l'efficacia, ecc.).
Conclusione
La ISO-IEC 42001 si basa sul sistema HLS. La ISO 13485 non segue ancora il sistema HLS. Come può la vostra organizzazione sposare entrambi gli standard? CSDmed è già addestrato ai nuovi requisiti della ISO-IEC 42001 e può aiutarvi a costruire un Sistema di Gestione Integrato, combinando ISO 13485 e ISO-IEC 42001.
CSDmed mette a disposizione dei propri clienti, start-up, produttori, importatori e distributori di dispositivi medici, la propria esperienza e un approccio metodico, grazie a un team di esperti e consulenti specializzati, che saranno in grado di affrontare la ISO-IEC 42001 per la gestione dell'IA nella sua interezza, e di tenere conto dei futuri requisiti dell'IA Act.
Contattateci e scoprite come possiamo aiutarvi