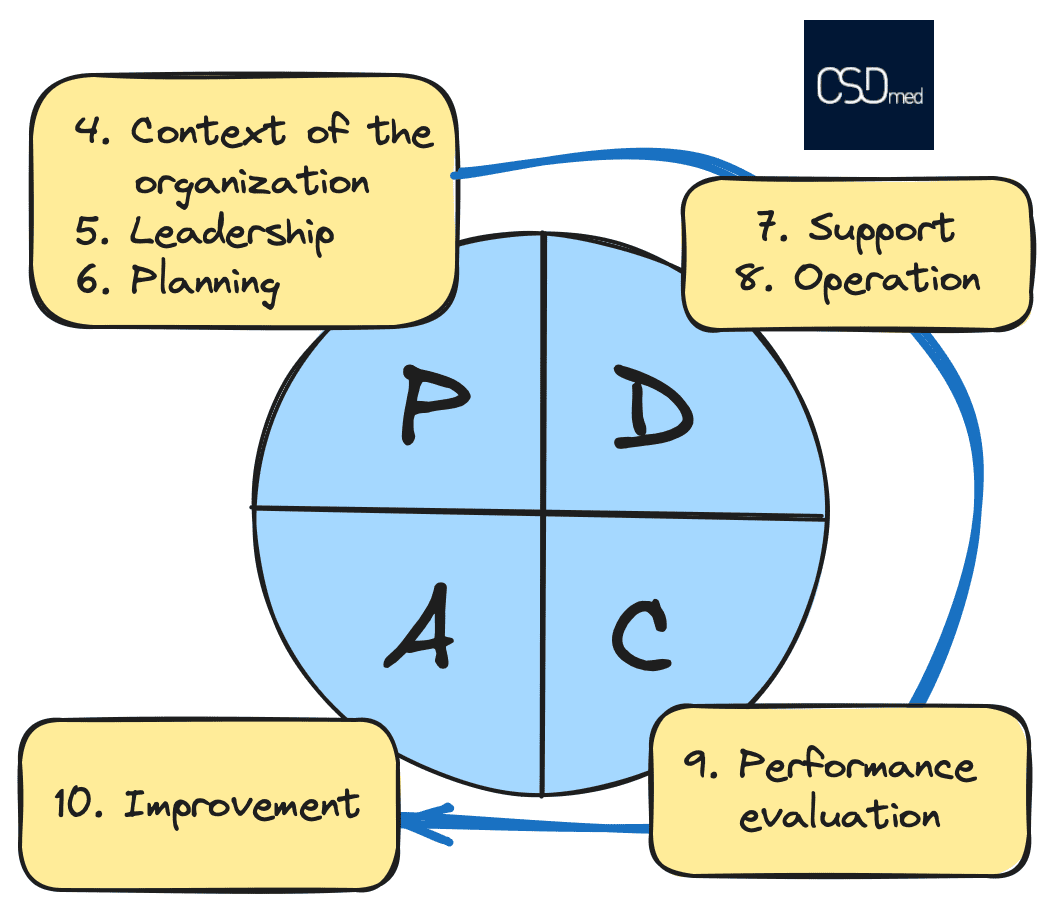
HLS-Struktur innerhalb der ISO-IEC 42001
MD, AI and Cybersecurity
Einführung
Die HLS-Struktur wurde von der Internationalen Organisation für Normung (ISO) eingeführt, um Managementsystemnormen eine einheitliche Struktur und ähnliche Grundinhalte zu geben. Die Kapitel 4 bis 10 können in einer Plan-Do-Check-Act-Vorlage (PDCA) zusammengefasst werden. Ziel ist es, die Angleichung der verschiedenen ISO-Normen durch eine normenübergreifende Struktur zu verbessern.
ISO 13485 unterliegt derzeit nicht dem HLS, aber Änderungen sind in Sicht... ISO-IEC 42001 und ISO 27001 folgen der HLS-Struktur.
Die HLS-Struktur basiert auf Anhang SL / Appendix 2 der ISO/IEC-Richtlinien, Teil 1 - Consolidated ISO Supplement - ISO-spezifische Verfahren. https://www.iso.org/committee/54996.html?t=-Duqtv8H-DoUiDQTNCpLN0UhREpjaZ130Orwm4_WLY97n2yln9bslL_OpNRJZCit&view=documents#section-isodocuments-top.
High Level Structure und der PDCA-Zyklus
Die HLS-Struktur besteht aus 10 Kapiteln:
- Anwendungsbereich
- Normative Verweise
- Begriffe und Definitionen
- Kontext der Organisation
- Führung
- Planung
- Unterstützung
- Betrieb
- Bewertung der Leistung
- Verbesserung
Die ersten 3 Kapitel sind allgemein und ohne Anforderungen.
Die folgenden 7 Kapitel basieren auf dem PDCA-Zyklus (Plan-Do-Check-Act) und sind den verschiedenen PDCA-Phasen zugeordnet:
- Planen: Kapitel 4, 5 und 6
- Tun: Kapitel 7 und 8
- Prüfen: Kapitel 9
- Handeln: Kapitel 10
Beispiel für Normen, die bereits der HLS-Struktur folgen
- ISO-IEC 27001: Informationssicherheit, Cybersicherheit und Schutz der Privatsphäre; HLS ab 2013 Release.
- ISO 9001: Qualitätsmanagementsysteme; HLS ab Version 2015.
- ISO 14001: Umweltmanagement; HLS ab Version 2015.
- ISO-IEC 17025: Allgemeine Anforderungen an die Kompetenz von Prüf- und Kalibrierlaboratorien; HLS ab Ausgabe 2017.
- ISO 45001: Managementsysteme für Sicherheit und Gesundheitsschutz am Arbeitsplatz; HLS ab 1. Release (2018).
- ISO-IEC 42001: Informationstechnologie - Künstliche Intelligenz - Managementsystem; HLS ab 1. Release (2023).
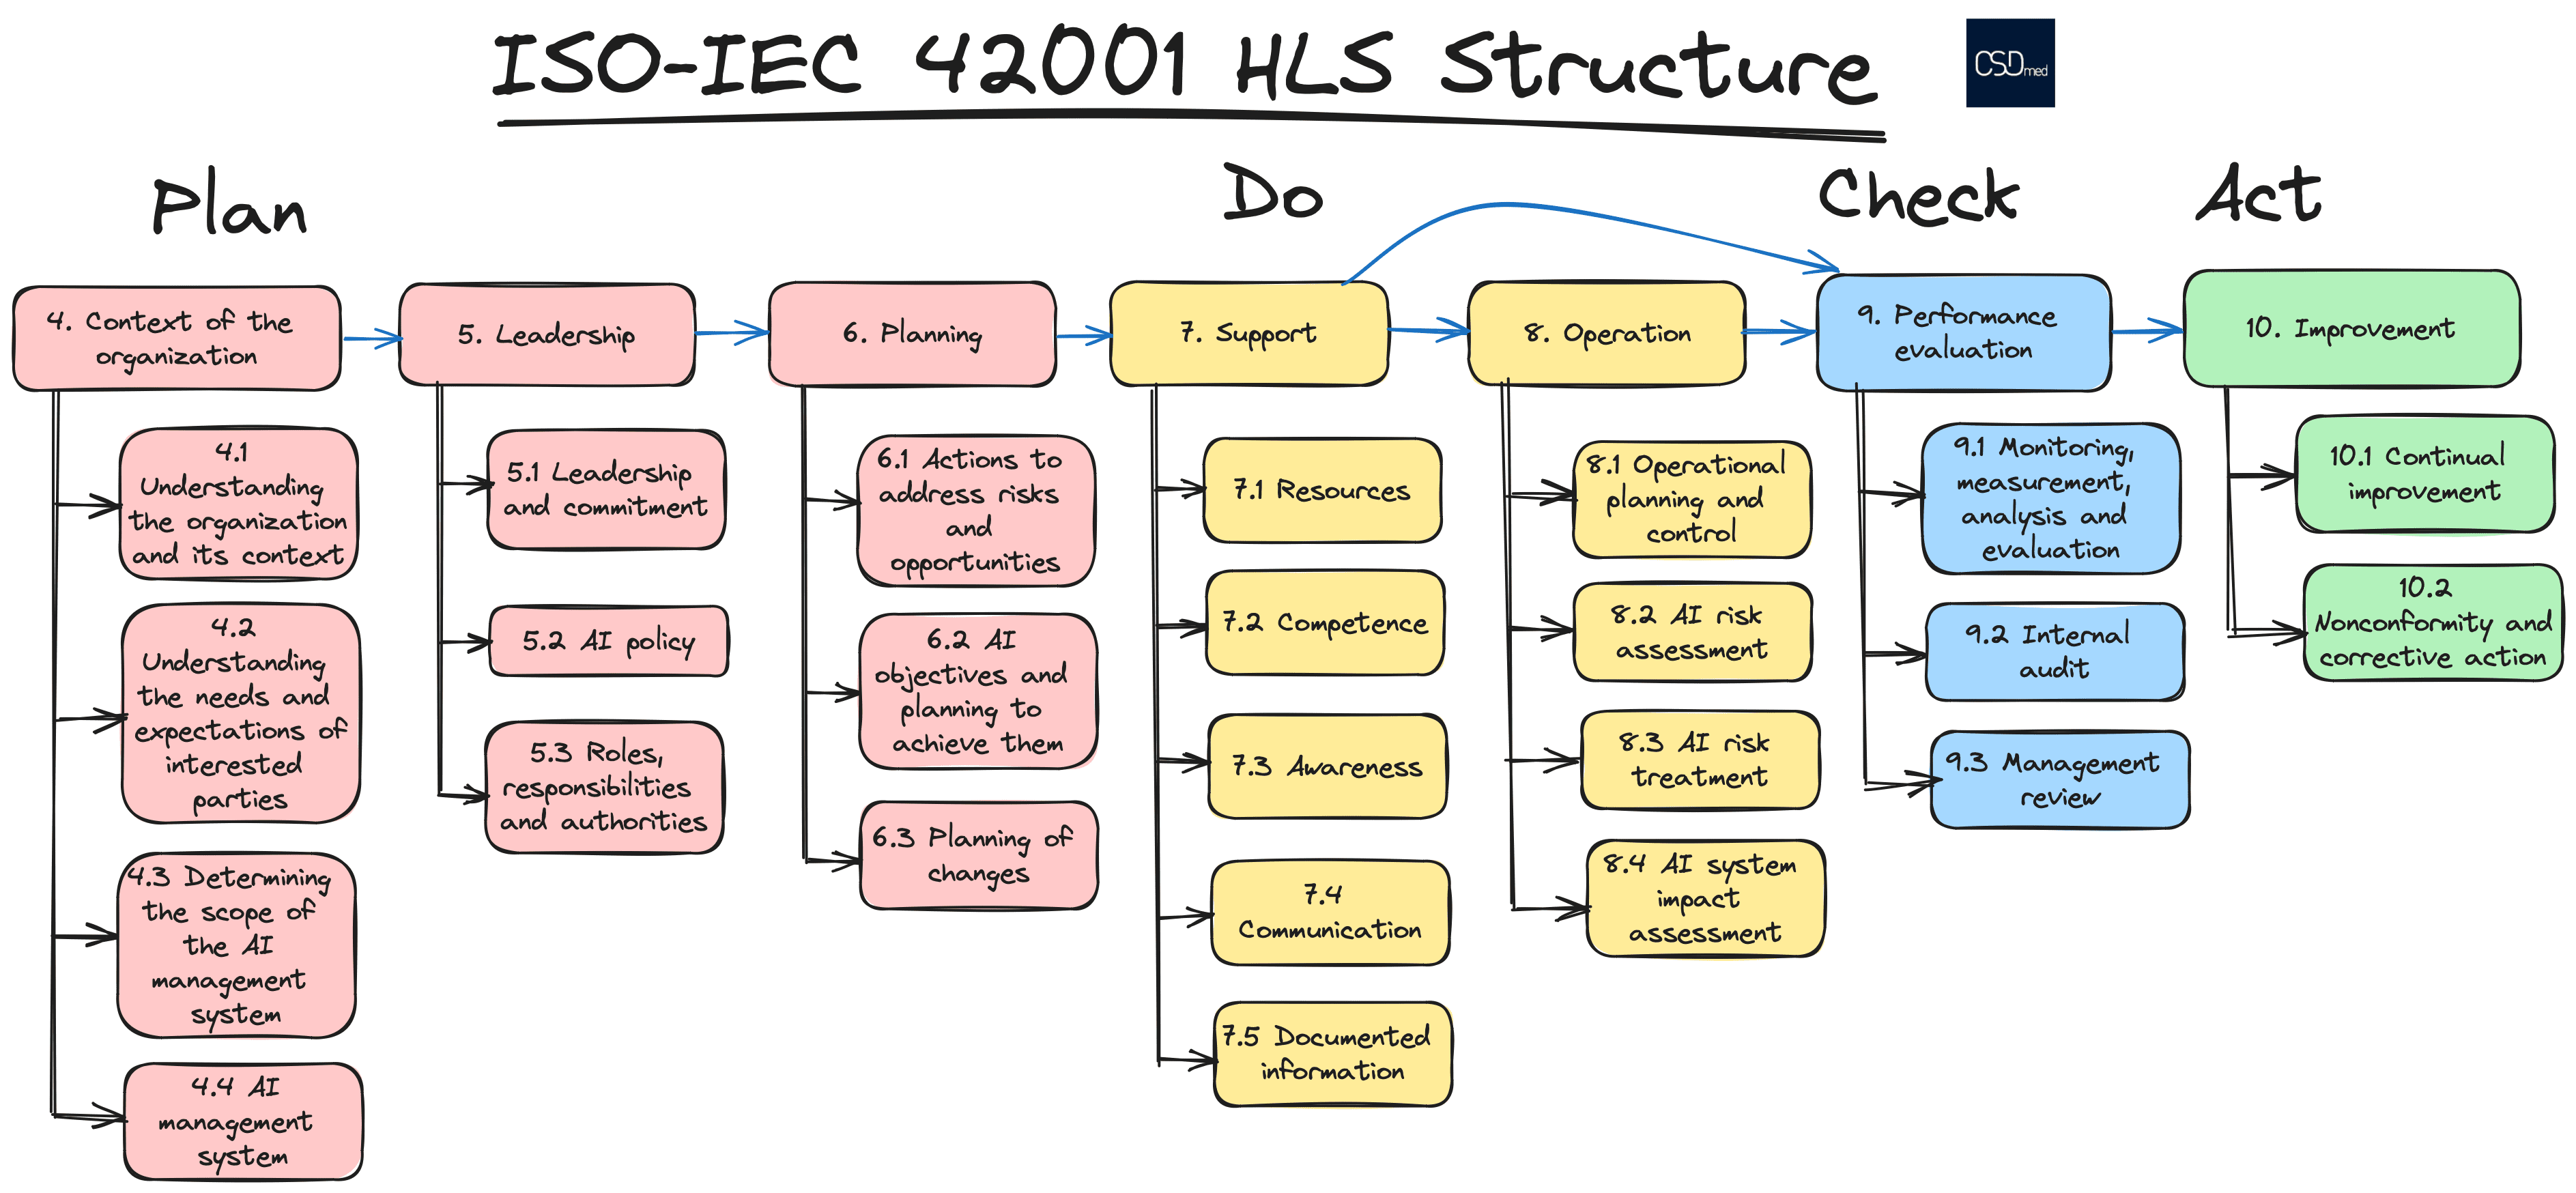
Nachfolgend haben wir das Beispiel der HLS-Struktur für die Norm ISO-IEC 42001 gezeichnet:
Vorteil der HLS-Struktur
Die Ziele der HLS-Struktur sind:
- Bereitstellung eines gemeinsamen Satzes von Anforderungen, die mit jeder Norm konsistent sind.
- Erleichterung der Lesbarkeit der Anforderungen durch Strukturierung nach dem Prinzip der kontinuierlichen Verbesserung (PDCA).
- Verbesserte Leistung durch Verständnis des Gesamtkontextes der Organisation und der Erwartungen der interessierten Parteien.
- Betonung des Managements von Risiken und Chancen,
- Bewältigung von Veränderungen in einem zunehmend komplexen Umfeld.
Übersichtliche Beschreibung der Kapitel innerhalb der HLS-Struktur
Kapitel 1 - Anwendungsbereich (allgemeiner Zweck, außerhalb des PDCA)
In diesem Kapitel wird der Anwendungsbereich definiert, d. h. es wird festgelegt, was die Norm bezweckt und an wen sich diese Norm richtet.
In der ISO-IEC 42001 beispielsweise legt die Norm die Anforderungen fest und bietet Anleitungen für die Einrichtung, Umsetzung, Aufrechterhaltung und kontinuierliche Verbesserung eines Managementsystems für künstliche Intelligenz (KI) im Rahmen einer Organisation. Sie gilt für jede Organisation, unabhängig von Größe, Art und Beschaffenheit, die Produkte oder Dienstleistungen anbietet oder nutzt, bei denen KI-Systeme zum Einsatz kommen.
Kapitel 2 - Normative Referenzen (allgemeiner Zweck, außerhalb des PDCA)
Dieses Kapitel enthält die Liste der Normen, die für die Umsetzung der jeweiligen Norm erforderlich sind.
Zum Beispiel verweist die ISO-IEC 42001 auf "ISO/IEC 22989:2022, Information technology - Artificial intelligence - Artificial intelligence concepts and terminology" für die in der Norm verwendeten Prinzipien und Begriffe.
Kapitel 3 - Begriffe und Definitionen (allgemeiner Zweck, außerhalb des PDCA)
In diesem Kapitel werden die Definitionen aufgeführt, die für das Verständnis und die Anwendung der Norm nützlich sind. Es umfasst grundlegende allgemeine Begriffe (z. B. Organisation, interessierte Partei, oberste Leitung, Nichtkonformität usw.) und spezifische Begriffe für den betreffenden Bereich.
In ISO/IEC 42001 sind beispielsweise Begriffe wie Informationssicherheit, Bewertung der Auswirkungen von KI-Systemen, Datenqualität oder Erklärung der Anwendbarkeit usw. aufgeführt. Und viele weitere in ISO/IEC 22989.
Kapitel 4 - Kontext der Organisation
Dieses Kapitel bezieht sich auf die Planung im Rahmen des PDCA. Es definiert, was eine Organisation in Bezug auf die Norm ist, in welchem Kontext sich diese Organisation entwickelt, und listet die Stakeholder auf (rechtlicher Kontext, anwendbare Normen, Lieferanten, Kunden usw.).
Ziel ist es, einen Überblick über den Kontext zu erhalten, der zur Festlegung des Anwendungsbereichs des Managementsystems beiträgt.
ISO-IEC 42001 führt beispielsweise die verschiedenen Rollen auf, die eine Organisation in Bezug auf ein KI-System einnehmen kann (z. B. KI-Anbieter, KI-Hersteller, KI-Kunden, KI-Partner, KI-Subjekte, zuständige Behörden usw.).
ISO-IEC 42001 wird auch die externen und internen Kontexte auflisten, die mit Überlegungen verbunden sind, wie z. B.: geltende rechtliche Anforderungen, Richtlinien und Entscheidungen von Regulierungsbehörden, die sich auf die Auslegung, Anreize oder Konsequenzen im Zusammenhang mit dem beabsichtigten Zweck und der Nutzung von KI-Systemen auswirken, Kultur, Traditionen, Werte, Normen und Ethik in Bezug auf die Entwicklung und Nutzung von KI, Wettbewerbsumfeld und Trends für neue Produkte und Dienstleistungen, die KI-Systeme nutzen, beabsichtigter Zweck des KI-Systems usw.
Dann konzentriert sich ISO-IEC 42001 auf das Verständnis der Bedürfnisse und Erwartungen der interessierten Parteien, um schließlich die Organisation aufzufordern, den Umfang des KI-Managementsystems zu bestimmen.
Kapitel 5 - Führung
Dieses Kapitel bezieht sich auf die Planung im Rahmen des PDCA. Es definiert die Begriffe der Führung, die sich auf die Verpflichtung zur Erreichung der Ziele, die Ziele selbst und das Ressourcenmanagement zur Erreichung der Ziele beziehen. Die Verpflichtung wird durch die Organisationspolitik kommuniziert und festgehalten.
In diesem Kapitel werden die Rolle der Führung und ihr Engagement hervorgehoben. Das Management legt die Politik fest und sorgt für die Verfügbarkeit und Qualität der Ressourcen. Die Leitung fördert das Managementsystem und sorgt für dessen ordnungsgemäße Umsetzung in der Organisation.
Zum Beispiel wird ISO-IEC 42001 thematisiert:
- Führung und Engagement,
- KI-Politik, und
- Rollen, Verantwortlichkeiten und Befugnisse.
Kapitel 6 - Planung
Dieses Kapitel bezieht sich (natürlich) auf die Planung im Rahmen des PDCA. Es definiert die Zielvorstellungen, beschreibt die Risiken und Chancen und die Maßnahmen, die zur Erreichung der Ziele durchgeführt werden sollen.
Die Organisation plant die Ziele und auch die Maßnahmen, die zur Verringerung der Risiken und Chancen durchgeführt werden. Die Planung erfordert die Festlegung der zu erledigenden Aufgaben, der Ressourcen zur Erreichung der Ziele, der Verantwortlichkeiten, der Fristen und der Kriterien zur Bewertung der Wirksamkeit.
Zum Beispiel wird ISO-IEC 42001 behandelt:
- Maßnahmen zur Bewältigung von Risiken und Chancen,
- AI-Ziele und Planung zur Erreichung dieser Ziele,
- Planung von Änderungen.
Kapitel 7 - Unterstützung
Dieses Kapitel bezieht sich auf das Tun (Implementierung) innerhalb des PDCA. Es definiert die Begriffe Kompetenz (Wissen und Know-how), Kommunikation (intern und extern) und dokumentierte Informationen (aufgezeichnet, kontrolliert und gepflegt).
Die Ressourcen werden in Kapitel 5 beschrieben und können sehr vielfältig sein. Im Falle der Humanressourcen müssen die Kompetenzen definiert und nachgewiesen werden. Der Artikel hebt das Bewusstsein und die Beteiligung der Mitarbeiter hervor.
Zum Beispiel wird die ISO-IEC 42001 thematisiert:
- Ressourcen
- Kompetenz (Bestimmung der erforderlichen Kompetenz, Sicherstellung, dass diese Personen auf der Grundlage einer angemessenen Ausbildung, Schulung oder Erfahrung kompetent sind; und ggf. Maßnahmen zum Erwerb der erforderlichen Kompetenzen)
- Sensibilisierung (AI-Politik, Konsequenzen bei Nichteinhaltung der Anforderungen des AI-Managementsystems usw.)
- Kommunikation (was, wann, mit wem und wie wird kommuniziert)
- Dokumentierte Informationen
Kapitel 8 - Betrieb
Dieses Kapitel bezieht sich auf die Durchführung (Implementierung) im Rahmen des PDCA. Es definiert die Begriffe " Prozess " (Inputs zur Erzeugung von Outputs) und "Kriterien".
Die Aktivitäten der Organisation werden in Prozesse (intern und extern) unterteilt, denen Kriterien zugeordnet werden. In diesem Kapitel werden die zahlreichen Anforderungen an den Betrieb der Organisation aufgeführt, die eng mit dem Thema der Norm verbunden sind.
Zum Beispiel entwickelt ISO-IEC 42001 Anforderungen rund um KI, KI-Risikobewertung und -behandlung sowie KI-Folgenabschätzung.
Kapitel 9 - Leistungsbewertung
Dieses Kapitel befasst sich mit der Überprüfung (Bewertung) im Rahmen des PDCA. Es definiert die Begriffe "Management Review" und "Internes Audit".
Die Aktivitäten zur Überwachung, Messung, Analyse und Bewertung (was, wann, wie) werden von der Organisation festgelegt. Interne Audits werden geplant und durchgeführt, um die Effizienz des Managementsystems zu bewerten. Managementsitzungen ermöglichen es dem Management, das Managementsystem zu überprüfen und sich dabei auf die Probleme, Leistungen, Maßnahmen usw. der Organisation zu konzentrieren.
Die ISO-IEC 42001 behandelt zum Beispiel folgende Punkte:
- Überwachung, Messung, Analyse und Bewertung (was muss überwacht werden, wann ist zu überwachen und wann sind die Ergebnisse zu bewerten)
- Internes Audit (Planung und Durchführung der Audits)
- Management-Review
Kapitel 10 - Verbesserung
Dieses Kapitel bezieht sich auf das Handeln (Verbesserung) im Rahmen des PDCA. Es definiert die Begriffe Nichtkonformität, Korrekturmaßnahmen und kontinuierliche Verbesserung.
Die Organisation muss die Nichtkonformität kontrollieren, korrigieren und mit den Folgen der Nichtkonformität umgehen. Die Organisation muss Korrekturmaßnahmen ergreifen, um ein erneutes Auftreten der Nichtkonformität zu vermeiden. Die Organisation muss sich zur kontinuierlichen Verbesserung verpflichten.
Zum Beispiel wird die ISO-IEC 42001 thematisiert:
- Kontinuierliche Verbesserung,
- Nichtkonformität und Korrekturmaßnahmen (reagieren, bewerten, erforderliche Maßnahmen umsetzen, die Wirksamkeit überprüfen usw.).
Schlussfolgerung
ISO-IEC 42001 baut auf dem HLS-System auf. Die ISO 13485 folgt noch nicht dem HLS-System. Wie kann Ihre Organisation beide Normen miteinander verbinden? CSDmed ist bereits auf die neuen Anforderungen der ISO-IEC 42001 geschult und kann Ihnen helfen, ein integriertes Managementsystem aufzubauen, das ISO 13485 und ISO-IEC 42001 kombiniert.
CSDmed stellt seinen Kunden, Start-ups, Herstellern, Importeuren und Vertreibern von Medizinprodukten, sein Fachwissen und einen methodischen Ansatz zur Verfügung, dank eines Teams von spezialisierten Experten und Beratern, die in der Lage sind, die ISO-IEC 42001 für AI Management in ihrer Gesamtheit zu behandeln und die zukünftigen Anforderungen des IA Act zu berücksichtigen.
🔗 Kontaktieren Sie uns und finden Sie heraus, wie wir Ihnen helfen können