Estructura HLS en ISO-IEC 42001
MD, AI and Cybersecurity
Introducción
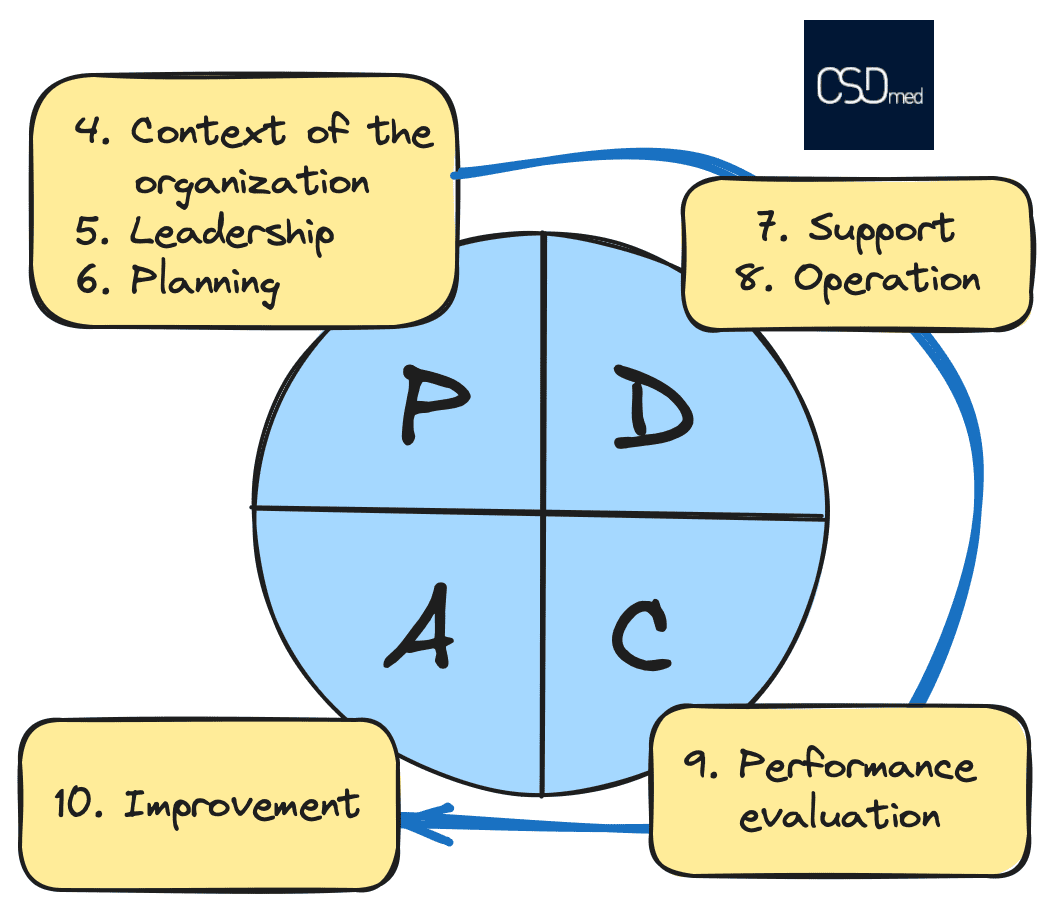
La estructura HLS fue introducida por la Organización Internacional de Normalización (ISO) para dotar a las normas de sistemas de gestión de una estructura uniforme y un contenido básico similar. Los artículos 4 a 10 pueden reunirse en una plantilla Planificar-Hacer-Verificar-Actuar (PDCA). El objetivo es mejorar la armonización de las distintas normas ISO mediante una estructura interestándar.
La ISO 13485 no está actualmente bajo la estructura HLS, pero se avecinan cambios... La ISO-IEC 42001 y la ISO 27001 siguen la estructura HLS.
La estructura HSL se basa en el Anexo SL / Apéndice 2 de las Directivas ISO/IEC, Parte 1 - Suplemento ISO Consolidado - Procedimientos específicos ISO. https://www.iso.org/committee/54996.html?t=-Duqtv8H-DoUiDQTNCpLN0UhREpjaZ130Orwm4_WLY97n2yln9bslL_OpNRJZCit&view=documents#section-isodocuments-top
Estructura de alto nivel y el ciclo PDCA
La estructura HLS se basa en 10 capítulos:
- Ámbito de aplicación
- Referencias normativas
- Términos y definiciones
- Contexto de la organización
- Liderazgo
- Planificación
- Apoyo
- Funcionamiento
- Evaluación del rendimiento
- Mejora
Los 3 primeros son generales y sin requisitos.
Los 7 capítulos siguientes se basan en el ciclo PDCA (Planificar-Hacer-Verificar-Actuar) y están asignados a las distintas fases PDCA:
- Planificar: Capítulos 4, 5 y 6
- Hacer: Capítulos 7 y 8
- Comprobar: Capítulo 9
- Actuar: Capítulo 10
Ejemplo de normas que ya siguen la estructura HLS
- ISO-IEC 27001: Seguridad de la información, ciberseguridad y protección de la privacidad; HLS desde la versión de 2013
- ISO 9001: Sistemas de gestión de la calidad; HLS a partir de 2015
- ISO 14001: Gestión medioambiental; versión HLS a partir de 2015
- ISO-IEC 17025: Requisitos generales para la competencia de los laboratorios de ensayo y calibración; HLS a partir de la versión de 2017
- ISO 45001: Sistemas de gestión de la salud y la seguridad en el trabajo; HLS a partir de la primera versión (2018)
- ISO-IEC 42001: Tecnología de la información - Inteligencia artificial - Sistema de gestión; HLS a partir de la 1ª versión (2023)
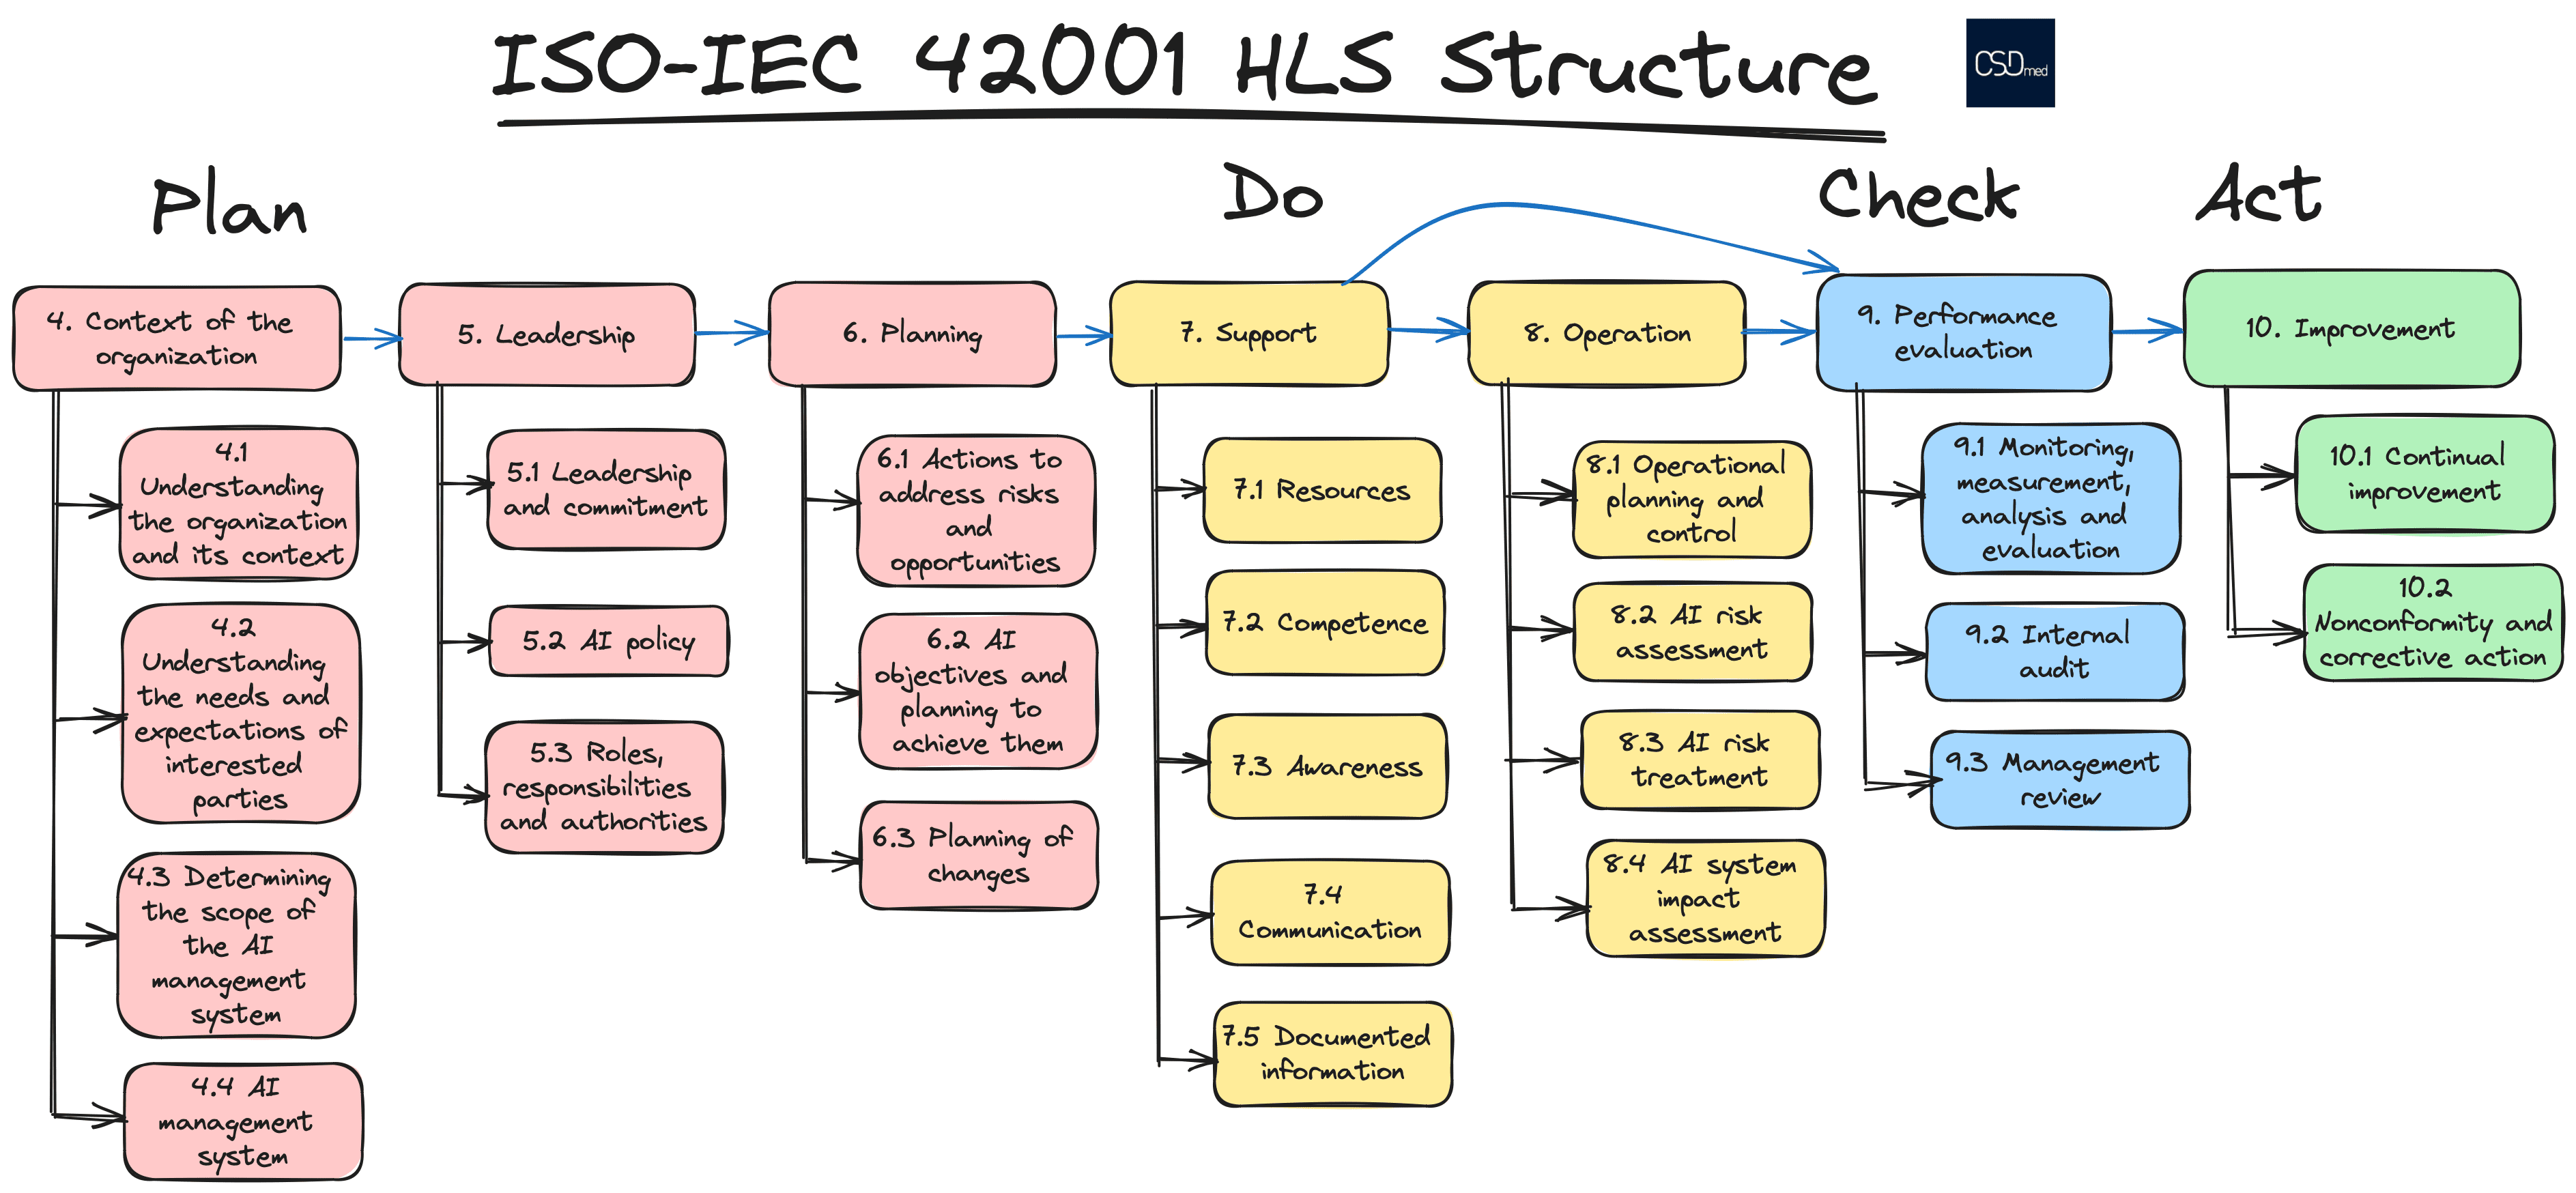
A continuación hemos dibujado el ejemplo de la estructura HLS para la norma ISO-IEC 42001:
Ventajas de la estructura HLS
Los objetivos de la estructura HLS son:
- Proporcionar un conjunto común de requisitos que sean coherentes con cada norma.
- Facilitar la lectura de los requisitos estructurándolos según el principio de mejora continua (PDCA).
- Mejorar el rendimiento mediante la comprensión del contexto general de la organización y las expectativas de las partes interesadas.
- Hacer hincapié en la gestión de riesgos y oportunidades,
- Gestión de los cambios en entornos cada vez más complejos.
Descripción de alto nivel de los capítulos dentro de la estructura de la HLS
Capítulo 1 - Ámbito (propósito general, fuera del PDCA)
Este capítulo define el ámbito de aplicación, es decir, qué pretende la norma y a quién va dirigida
Por ejemplo, en ISO-IEC 42001, la norma especifica los requisitos y proporciona orientación para establecer, implementar, mantener y mejorar continuamente un sistema de gestión de IA (inteligencia artificial) en el contexto de una organización. Es aplicable a cualquier organización, independientemente de su tamaño, tipo y naturaleza, que proporcione o utilice productos o servicios que utilicen sistemas de IA.
Capítulo 2 - Referencias normativas (propósito general, fuera del PDCA)
Este capítulo contiene la lista de normas, fechadas, necesarias para la aplicación de la norma correspondiente
Por ejemplo, IISO-IEC 42001 hace referencia a "ISO/IEC 22989:2022, Information technology - Artificial intelligence - Artificial intelligence concepts and terminology" para los principios y el vocabulario utilizados en la norma.
Capítulo 3 - Términos y definiciones (propósito general, fuera del PDCA)
Este capítulo enumera las definiciones útiles para comprender y aplicar la norma. Incluye términos básicos comunes (por ejemplo, organización, parte interesada, alta dirección, no conformidad, etc.) y términos específicos para el campo considerado
Por ejemplo, la norma ISO/IEC 42001 enumera términos como seguridad de la información, evaluación del impacto del sistema de IA, calidad de los datos o declaración de aplicabilidad, etc. Y muchos más en ISO/IEC 22989.
Capítulo 4 - Contexto de la organización
Este capítulo está relacionado con la planificación dentro del PDCA. Definirá qué es una Organización en relación con la norma, en qué Contexto evoluciona esta organización, y enumerará las Partes Interesadas (contexto legal, normas aplicables, proveedores, clientes, etc.)
El objetivo es obtener una visión de alto nivel del contexto que ayude a definir el alcance del sistema de gestión
Por ejemplo, ISO-IEC 42001 enumerará las diferentes funciones que una organización puede tener en relación con el sistema de IA (por ejemplo, proveedores de IA, productores de IA, clientes de IA, socios de IA, sujetos de IA, autoridades pertinentes, etc.)
ISO-IEC 42001 también enumerará los contextos externos e internos relacionados con consideraciones tales como: requisitos legales aplicables, políticas, directrices y decisiones de los reguladores que tienen un impacto en la interpretación, incentivos o consecuencias asociadas con el propósito previsto y el uso de sistemas de IA, cultura, tradiciones, valores, normas y ética con respecto al desarrollo y uso de la IA, panorama competitivo y tendencias de nuevos productos y servicios que utilizan sistemas de IA, propósito previsto del sistema de IA, etc.
A continuación, la norma ISO-IEC 42001 se centrará en comprender las necesidades y expectativas de las partes interesadas, para finalmente pedir a la organización que determine el alcance del sistema de gestión de la IA.
Capítulo 5 - Liderazgo
Este capítulo está relacionado con la planificación dentro del PDCA. Definirá las nociones de liderazgo, en torno al compromiso para alcanzar los objetivos, los objetivos propiamente dichos y la gestión de los recursos para alcanzar los objetivos. El compromiso será comunicado y registrado a través de la política de la organización
Este capítulo hace hincapié en el papel del Liderazgo y su compromiso. La dirección establece la política y garantiza la disponibilidad y la calidad de los recursos. El liderazgo promueve el sistema de gestión y garantiza su correcta implantación en la organización
Por ejemplo, ISO-IEC 42001 abordará:
- Liderazgo y compromiso,
- Política de IA, y
- Funciones, responsabilidades y autoridades
Capítulo 6 - Planificación
Este capítulo está relacionado (obviamente) con la planificación dentro del PDCA. Definirá las nociones de Objetivo, caracterizará los Riesgos y Oportunidades, y las Acciones a implementar para alcanzar los objetivos
La organización planifica los objetivos y también las acciones implementadas para reducir los riesgos y las oportunidades. La planificación requiere definir lo que hay que hacer, los recursos para alcanzar los objetivos, las responsabilidades, los plazos y los criterios de evaluación de la eficacia
Por ejemplo, la norma ISO-IEC 42001 abordará:
- Acciones para abordar riesgos y oportunidades
- Objetivos de la IA y planificación para alcanzarlos
- Planificación de cambios
Capítulo 7 - Apoyo
Este capítulo está relacionado con el hacer (implementación) dentro del PDCA. Definirá las nociones de Competencia (conocimientos y saber hacer), Comunicación (interna y externa) e Información documentada (registrada, controlada y mantenida)
Los recursos se describen en el capítulo 5 y pueden ser muy variados. En el caso de los recursos humanos, las competencias deben definirse y demostrarse. El artículo hace hincapié en la concienciación y la implicación de los empleados
Por ejemplo, se abordará la norma ISO-IEC 42001:
- Recursos
- Competencia (determinar la competencia necesaria, garantizar que estas personas son competentes sobre la base de una educación, formación o experiencia adecuadas y, en su caso, adoptar medidas para adquirir las competencias necesarias)
- Concienciación (política de IA, consecuencias del incumplimiento de los requisitos del sistema de gestión de la IA, etc.)
- Comunicación (qué, cuándo, con quién y cómo comunicar)
- Información documentada
Capítulo 8 - Funcionamiento
Este capítulo está relacionado con el hacer (implementación) dentro del PDCA. Definirá las nociones de Proceso (entradas para producir salidas) y Criterios
Las actividades de la organización se descomponen en procesos (internos y externos) sobre los que se sitúan los criterios. Este capítulo enumerará los numerosos requisitos sobre el Funcionamiento de la organización, y está profundamente relacionado con el tema de la norma
Por ejemplo, la norma ISO-IEC 42001 desarrolla requisitos en torno a la IA, la evaluación y el tratamiento del riesgo de IA y la evaluación del impacto de la IA
Capítulo 9 - Evaluación del rendimiento
Este capítulo está relacionado con la comprobación (evaluación) dentro del PDCA. Definirá las nociones de revisión por la dirección y auditoría interna
La organización define las actividades de seguimiento, medición, análisis y evaluación (qué, cuándo, cómo). Las auditorías internas se planifican y realizan para evaluar la eficacia del sistema de gestión. Las reuniones de la dirección permiten a ésta revisar el sistema de gestión, centrándose en los problemas, el rendimiento, las acciones, etc. de la organización
Por ejemplo, la norma ISO-IEC 42001 abordará:
- Seguimiento, medición, análisis y evaluación (qué hay que controlar, cuándo hacerlo y cuándo evaluar los resultados)
- Auditoría interna (planificación y realización de las auditorías)
- Revisión por la dirección
Capítulo 10 - Mejora
Este capítulo está relacionado con la acción (mejora) dentro del PDCA. Definirá las nociones de No Conformidad, Acción Correctiva y Mejora Continua
La organización debe controlar, corregir y tratar las consecuencias de las no conformidades. La organización tomará medidas correctivas para evitar que la no conformidad vuelva a producirse. La organización debe comprometerse con la mejora continua
Por ejemplo, ISO-IEC 42001 abordará:
- Mejora continua
- No conformidad y acción correctiva (reaccionar, evaluar, implementar cualquier acción necesaria, revisar la eficacia, etc.)
Conclusión
ISO-IEC 42001 se basa en el sistema HLS. ISO 13485 aún no sigue el sistema HLS. ¿Cómo puede su organización casar ambas normas? CSDmed ya está formado en los nuevos requisitos de ISO-IEC 42001 y puede ayudarle a construir un Sistema de Gestión Integrado, combinando ISO 13485 e ISO-IEC 42001
CSDmed aporta su experiencia y un enfoque metódico a sus clientes, empresas de nueva creación, fabricantes, importadores y distribuidores de productos sanitarios, gracias a un equipo de expertos y consultores especializados, que podrán abordar la ISO-IEC 42001 para la Gestión de AI en su totalidad, y tener en cuenta los futuros requisitos de la Ley de AI
🔗 Contacta con nosotros y descubre cómo podemos ayudarte